Keamanan
Apa yang dienkripsi, dan apa yang tidak.
Halaman ini menjelaskan bagaimana Make melindungi obrolan dan akunmu, termasuk bagian yang tidak dienkripsi end-to-end.
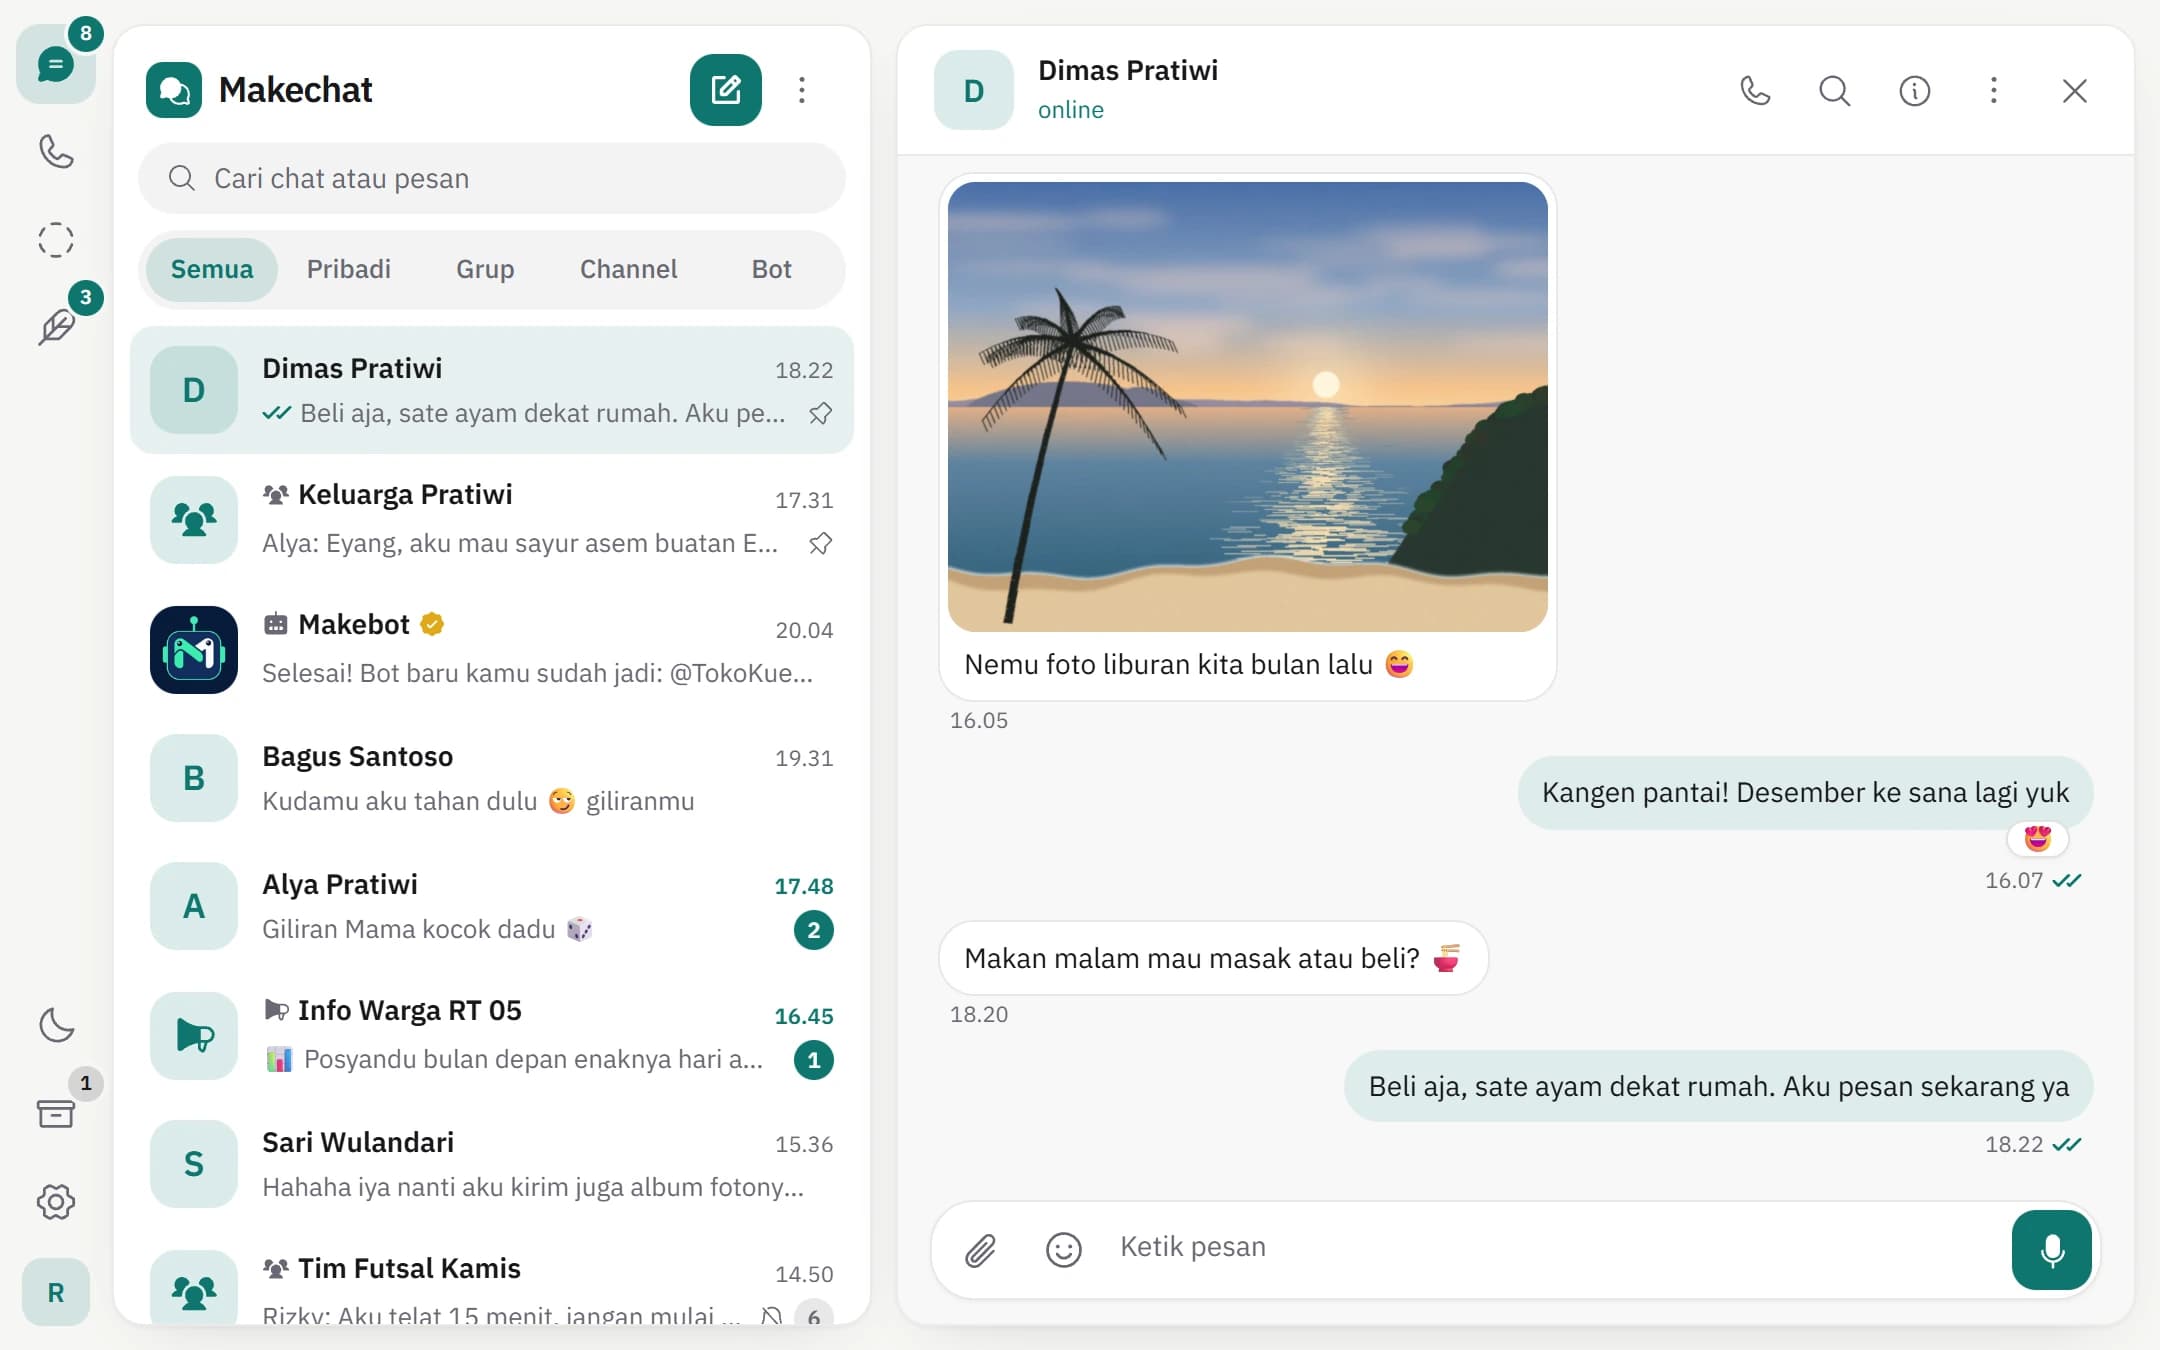
Enkripsi end-to-end untuk obrolan pribadi.
Pesan 1:1 dienkripsi dengan XChaCha20-Poly1305 memakai kunci yang diturunkan dari pertukaran kunci X25519 antara kedua perangkat. Kunci rahasiamu dibuat dan disimpan di perangkat.
- Pesan, foto, video, dokumen, dan reaksi
- Grup, dengan kunci pengirim yang diganti saat anggota berubah
- Story, disegel untuk setiap penonton
- Panggilan suara 1:1 lewat WebRTC (DTLS-SRTP)
Yang tidak dienkripsi end-to-end.
Beberapa bagian Make sengaja tidak memakai enkripsi end-to-end karena sifatnya publik atau perlu dibaca layanan lain.
- Post di channel dapat dibaca server
- Obrolan dengan bot dibaca server pemilik bot
- Post dan artikel Makepost bersifat publik
- Catatan keuangan dilindungi akun dan izin anggota buku
Batasan yang perlu kamu tahu.
Enkripsi Makechat belum memakai kunci yang berganti untuk setiap pesan (forward secrecy). Cadangan kunci obrolan dilindungi PIN yang kamu buat. Simpan PIN itu baik-baik.
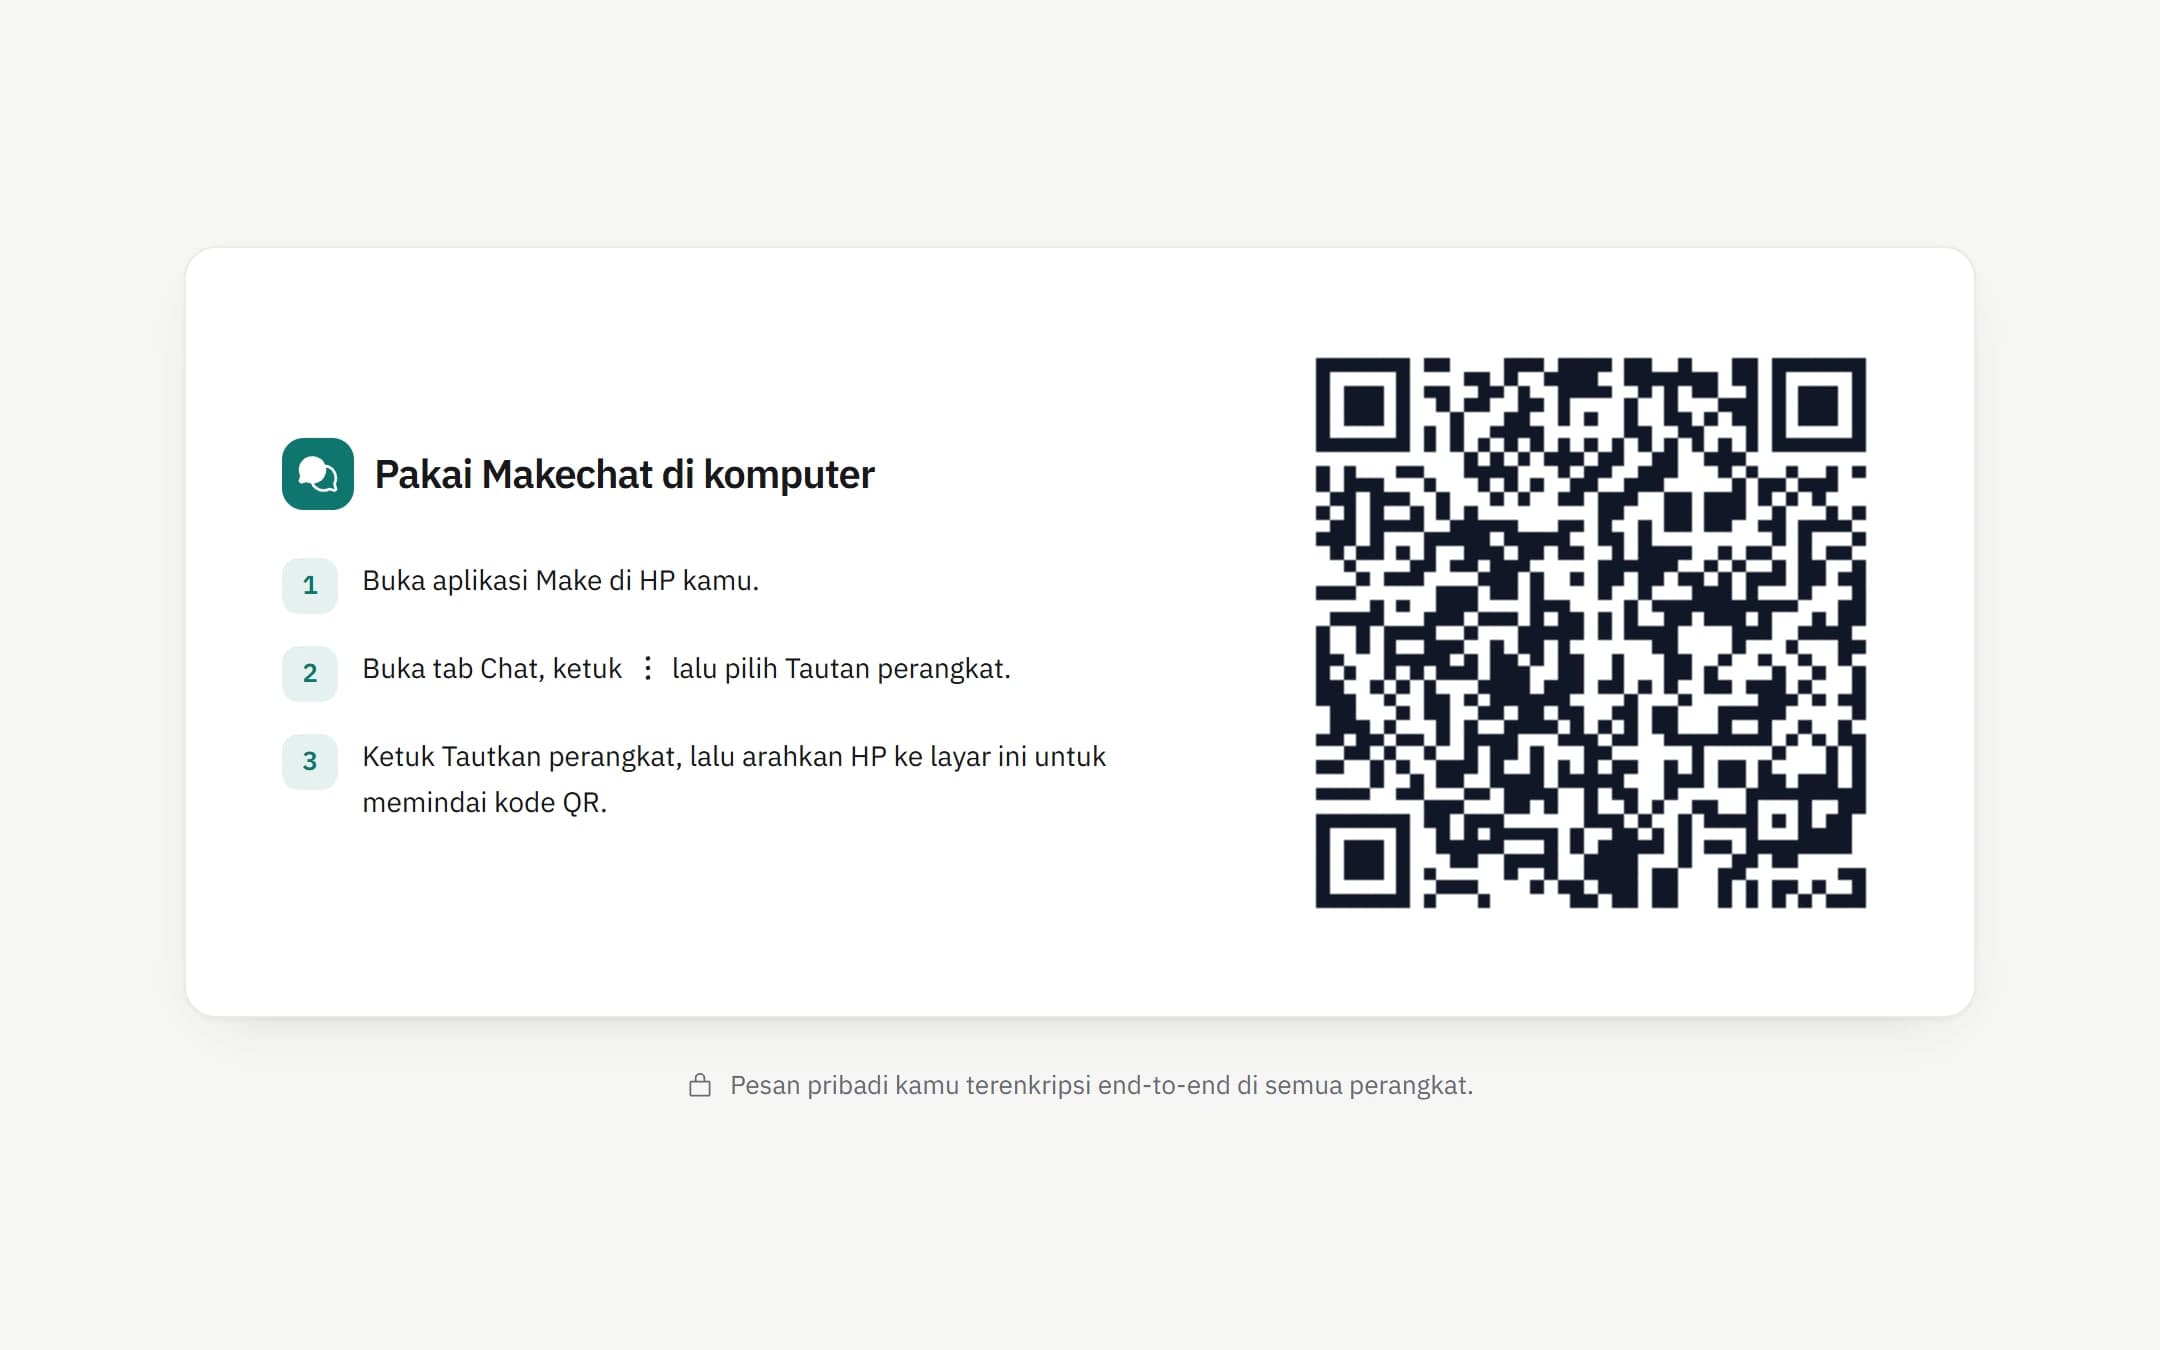
Tautkan browser tanpa menyerahkan kunci ke server.
Saat kamu memindai kode QR, ponsel menyegel kunci obrolan untuk browser itu saja, sehingga server Make tidak bisa membukanya. Kode QR berlaku 60 detik, dan perangkat tertaut bisa diputus dari ponsel.
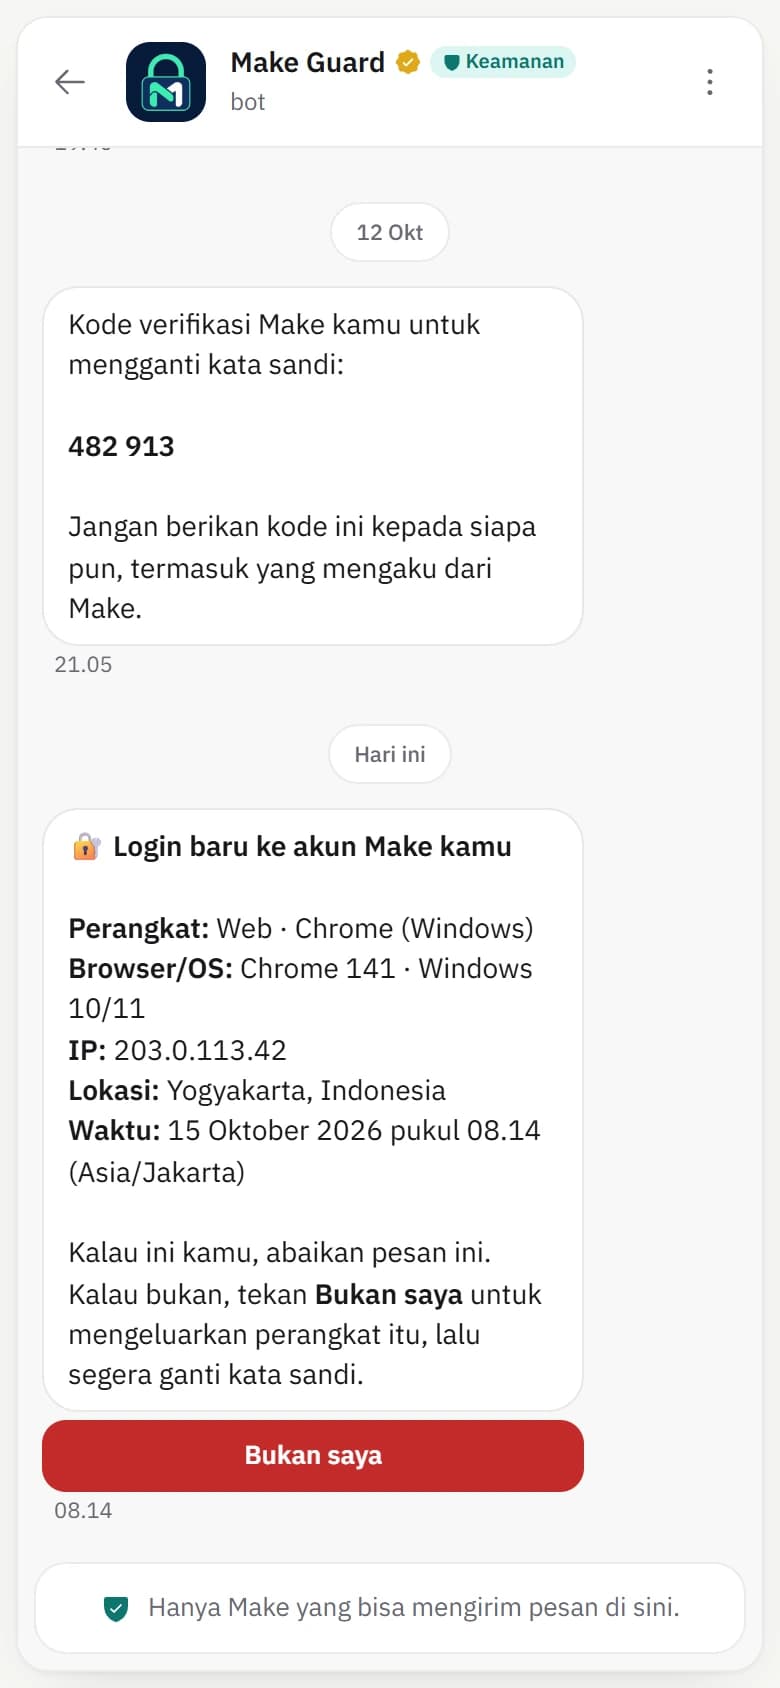
Make Guard: kode OTP dan peringatan login.
@makeguard mengirim kode masuk dan memberi tahu saat ada perangkat baru masuk ke akunmu. Tekan Bukan saya untuk menandai login yang tidak kamu kenali.
Make tidak memindahkan uangmu.
Make adalah aplikasi pencatatan. Rekening yang kamu tambahkan tidak terhubung ke bank, dan Make tidak menyimpan atau memindahkan dana.
Butuh bantuan lain?
Mulai di ponsel atau di browser.
Unduh Make untuk Android, atau buat akun langsung di web. Makechat web tersambung ke akun di ponselmu lewat kode QR.
Tersedia di Android dan web. Versi iOS belum tersedia di App Store.